O GitHub anunciou em 16 de outubro a disponibilidade geral do controle de licenças de dependências integrado ao fluxo de pull requests. Empresas com GitHub Enterprise Cloud e Code Security podem definir uma política central e exigir seu cumprimento antes do merge. O recurso também atende ambientes com residência de dados, segundo o anúncio oficial.
A mudança coloca uma decisão de governança no caminho da alteração de código: quando um pull request modifica dependências, a plataforma avalia as licenças identificadas e apresenta os resultados. Com a regra de bloqueio ativada, uma incompatibilidade com a política da empresa impede a integração até que seja resolvida ou receba a exceção correspondente.
Não se trata de uma declaração de que o software inteiro está juridicamente regular. O mecanismo aplica critérios configurados pela organização às informações de dependências reconhecidas pelo GitHub; a interpretação das obrigações de cada licença continua fora desse controle técnico.
O que o GitHub verifica antes do merge
A documentação de conformidade de licenças descreve uma política baseada em identificadores SPDX, a nomenclatura padronizada usada para reconhecer licenças. A avaliação utiliza o grafo de dependências, que pode incluir componentes diretos e transitivos identificados pela plataforma.
Essa distinção é importante. A biblioteca adicionada explicitamente ao projeto pode trazer outros pacotes, e a análise não deve se limitar ao nome que o desenvolvedor escreveu no manifesto. Ao mesmo tempo, o mecanismo depende da visibilidade que o grafo tem sobre esses componentes: um resultado sem ocorrências não comprova que todo código incorporado ao produto foi identificado.
Por exemplo, considere um serviço que recebe uma biblioteca de processamento de imagens em um pull request. O problema pode estar na licença dessa biblioteca ou na de uma dependência que ela introduz. A equipe precisa localizar o pacote apontado no resultado antes de decidir entre trocar a versão, remover a integração ou solicitar uma exceção. Esse é um cenário ilustrativo de uso, não um teste realizado com o novo recurso.
O inventário de componentes de um SBOM responde quais peças compõem um software. A política de licenças acrescenta outra pergunta: quais dessas peças a empresa admite naquele contexto? Ter o inventário e aplicar uma regra são operações complementares.
Avaliar não é o mesmo que bloquear
O GitHub separa os modos de avaliação e aplicação da política. Em Evaluate, as alterações recebem anotações para que a organização observe os resultados antes de torná-los impeditivos. Em Active, a política pode atuar como exigência de merge, por meio de um ruleset com a condição Require license compliance results before merging.
Há uma interação que pode surpreender equipes durante o piloto: comentários produzidos pela avaliação também convivem com as proteções já existentes. Se o repositório exige resolver todas as conversas antes do merge, uma anotação ainda aberta pode bloquear a operação por essa regra, mesmo sem o bloqueio específico de licenças estar ativo.
Por isso, colocar a política em avaliação não equivale a garantir que nenhum fluxo será afetado. É necessário conferir as outras condições aplicadas à mesma branch. A documentação de rulesets explica que regras podem coexistir e se combinar com proteções de branches; a exigência mais restritiva continua valendo.
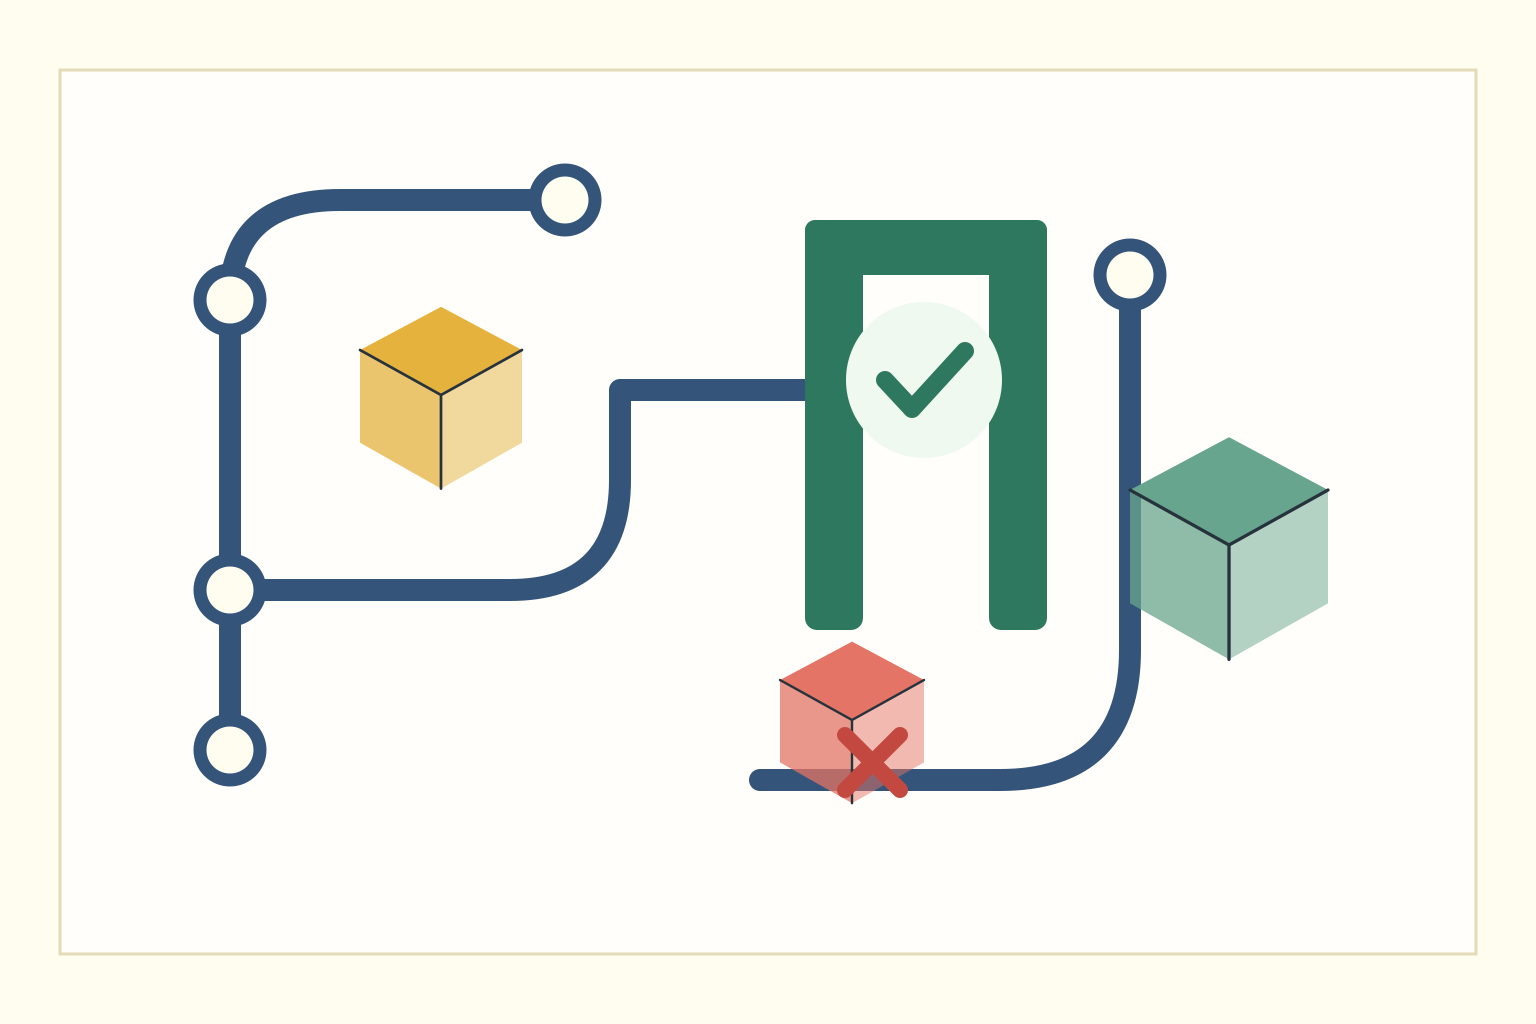
Um piloto representativo pode incluir três mudanças pequenas: uma dependência admitida, uma que deve ser apontada pela política e outra que necessita de exceção. O objetivo é verificar tanto o resultado quanto o caminho operacional de cada caso, sem usar uma branch de produção para descobrir o efeito das regras.
Quem configura a política e decide as exceções
A configuração empresarial exige o ambiente contratado, Code Security, o grafo de dependências e as permissões adequadas para políticas e regras. A organização escolhe as licenças da política ou importa uma lista de identificadores SPDX.
O papel Enterprise Open-Source License Manager permite delegar a administração dessa área. Isso separa o trabalho de manter critérios de licenciamento da rotina de quem envia código, embora a estrutura de aprovação dependa da governança de cada empresa.
Uma anotação no pull request não constitui automaticamente um pedido de exceção. O fluxo documentado prevê solicitações e revisão pelos responsáveis designados. A configuração admite exceções por pacote, licença ou padrão, com escopo empresarial ou de repositório.
Esse escopo muda o alcance da decisão. Uma exceção para um projeto com determinada finalidade não deve ser confundida com uma liberação geral do pacote. Antes de solicitar, o desenvolvedor pode reunir nome e versão do componente, o uso pretendido e a dependência que o introduziu. São informações para a análise; não substituem a decisão dos revisores.
Como o recurso convive com a revisão de dependências
O GitHub já oferece a Dependency Review Action, configurável em workflows para analisar mudanças de dependências e aplicar critérios de segurança ou licenças. A novidade concentra a política no nível empresarial e a conecta aos controles de merge da plataforma.
As duas abordagens não devem ser tratadas como uma simples troca de nomes. Um workflow pertence à configuração de automação do repositório; a política central tem outro ponto de administração e outro mecanismo de aplicação. Equipes que já usam a Action precisam comparar os critérios existentes com a nova política antes de manter exigências paralelas que possam gerar resultados distintos.
A conferência também deve observar quem pode alterar cada configuração, como uma exceção aparece e qual verificação efetivamente impede o merge. Um selo de workflow concluído não responde sozinho se o ruleset empresarial foi satisfeito, assim como uma política aprovada não elimina testes ou verificações de vulnerabilidade.
Disponibilidade e integração administrativa
Além da aplicação nos pull requests, o anúncio inclui APIs para políticas, consulta prévia de pacotes e eventos de auditoria. Essas interfaces permitem integrar a administração de licenças a ferramentas internas; não dispensam habilitar e verificar a regra no repositório correspondente.
Para equipes brasileiras, o requisito informado é o mesmo: GitHub Enterprise Cloud com Code Security, inclusive nas opções compatíveis com residência de dados. A disponibilidade geral foi anunciada em 16 de outubro de 2026. O acesso à política, a atribuição do papel de gestão e a ativação das regras permanecem sujeitos às permissões e à configuração da empresa.