A AWS anunciou em 20 de outubro o Amazon ECS Gateway, um recurso para automatizar a infraestrutura de entrada de tráfego de serviços em contêineres. A equipe de plataforma define uma configuração compartilhada, e as aplicações aderem por um conector no serviço ECS. O provisionamento cria os recursos necessários dentro da própria conta do cliente, segundo o anúncio da AWS.
A proposta é reduzir a configuração repetida de balanceadores, certificados, regras e grupos de segurança para cada aplicação. O Gateway não substitui o contêiner nem executa seu código: ele organiza o caminho das requisições até os serviços que a empresa já mantém no ECS.
O recurso foi anunciado para as regiões comerciais onde o ECS está disponível, sem tarifa adicional pelo Gateway. A infraestrutura provisionada continua sujeita a cobrança.
Como a configuração chega aos serviços
O fluxo divide responsabilidades entre quem mantém a plataforma e quem publica aplicações. A primeira equipe cria o gateway, define a configuração de rede e o associa a clusters. A segunda adiciona o conector ao serviço, indicando a porta nomeada do contêiner que receberá o tráfego.
A documentação de conexão de serviços explica que o conector não escolhe um gateway específico por nome. O ECS avalia os gateways associados ao cluster e conecta o serviço a todos os compatíveis. A seleção depende do tipo de acesso, da VPC e da cobertura das zonas de disponibilidade usadas pelo serviço.
Essa escolha tem uma consequência de segurança concreta: um serviço que deve permanecer privado precisa restringir o filtro a PRIVATE. Sem esse filtro, a associação posterior de um gateway público ao cluster pode torná-lo elegível no próximo deploy. O filtro seleciona destinos; ele não substitui a configuração das regras de rede.
Considere uma API administrativa e um site público no mesmo ambiente. É possível manter configurações de ingresso diferentes, mas isso exige definir corretamente associações e filtros. Compartilhar o cluster não significa que as duas aplicações devam aceitar os mesmos caminhos de entrada.
Quais recursos o Amazon ECS Gateway cria
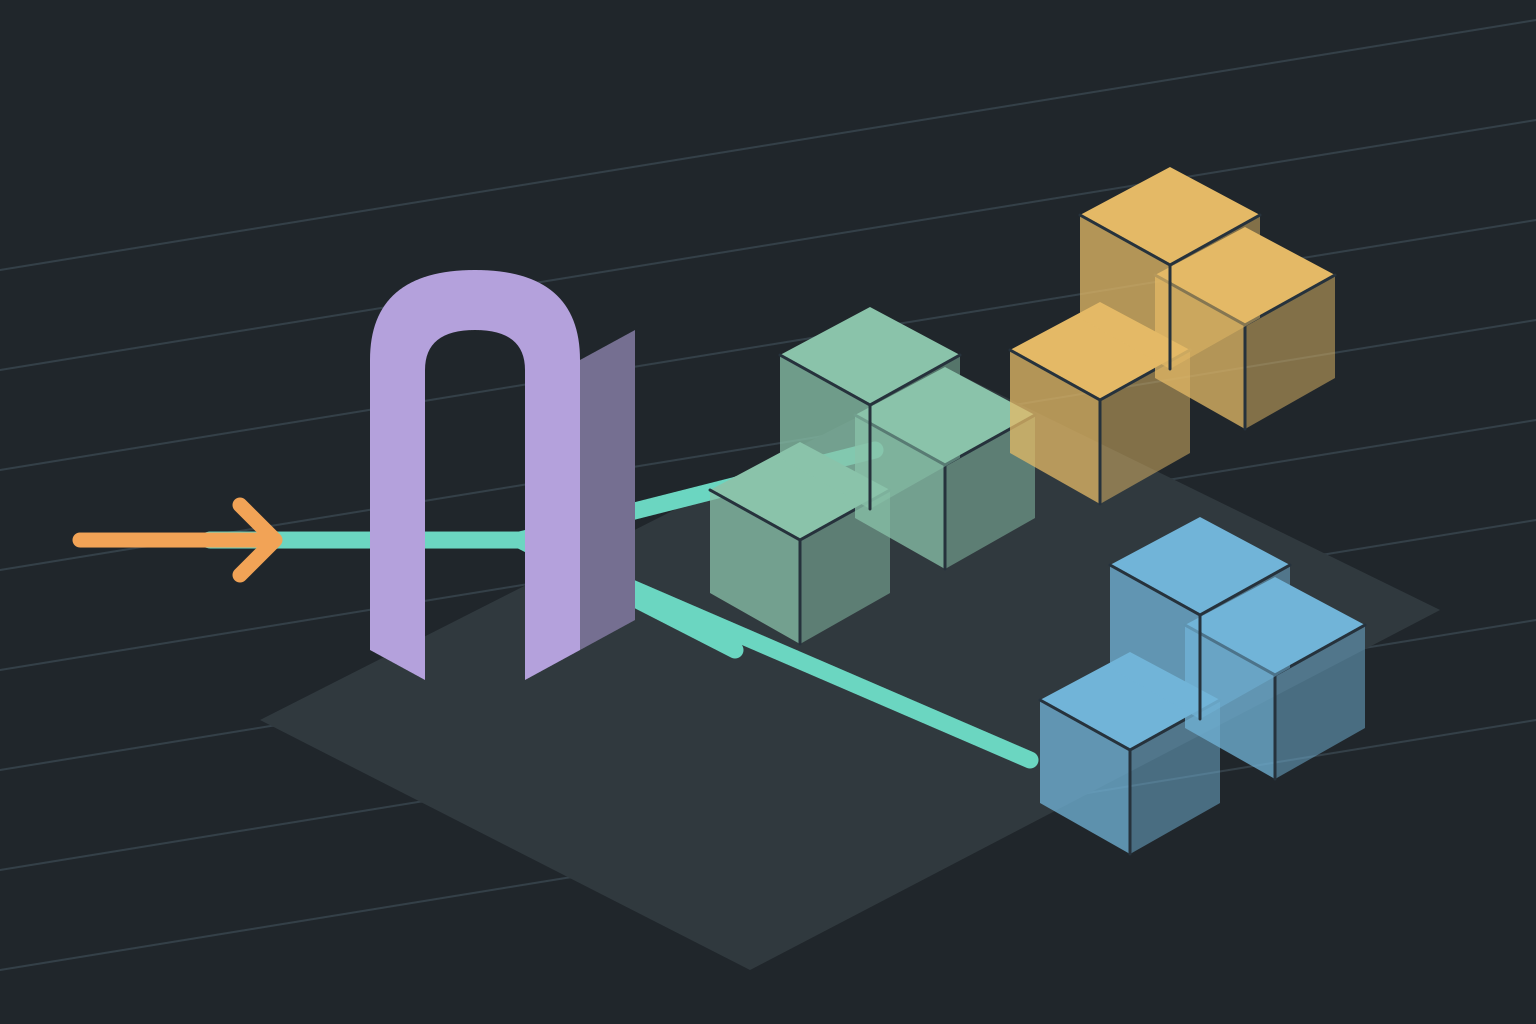
O Gateway usa Application Load Balancers, ou ALBs, com roteamento pelo nome de host. Vários serviços podem compartilhar um balanceador, enquanto cada conexão recebe recursos específicos para direcionar o tráfego ao destino correto.
| Camada | Exemplos de recursos |
|---|---|
| Compartilhada | ALB, listener e grupo de segurança do balanceador |
| Por serviço conectado | Nome DNS, certificado, regra de encaminhamento, target group e grupo de segurança do serviço |
A visão geral do Gateway descreve essa separação e informa que a infraestrutura começa a ser provisionada quando o primeiro serviço se conecta. Criar o recurso de configuração, sozinho, não equivale a disponibilizar um endpoint funcional.
O nome HTTPS atribuído a cada conexão também não elimina o trabalho da aplicação com autenticação, autorização e tratamento de requisições. Um endpoint alcançável comprova um caminho de rede, não a correção das regras de acesso do sistema que está atrás dele.
Restrições que afetam a adoção
Na configuração documentada, o ingresso aceita HTTPS na porta 443 e exige serviços com rede awsvpc. Serviços nos modos bridge, host ou none ficam fora desse suporte. O gateway e os clusters devem estar na mesma conta, e o recurso não atende serviços do ECS Express Mode.
Também existem parâmetros imutáveis depois da criação, como esquema de acesso, sub-redes e tipo de endereço IP. Uma mudança nesses pontos pode exigir outro gateway e a migração dos serviços. Isso é diferente de atualizar uma opção do contêiner em um deploy comum.
A associação deve cobrir todas as zonas de disponibilidade configuradas no serviço. Um gateway que cobre apenas parte delas não é uma opção equivalente: as tarefas podem ser executadas em uma zona sem o caminho necessário até o balanceador.
Essas restrições delimitam o tipo de aplicação atendido. Um serviço que depende de outro protocolo ou de uma topologia entre contas não passa a ser compatível apenas por já utilizar ECS.
Migração pode manter o ingresso antigo em paralelo
O procedimento de conexão permite adicionar o Gateway a um serviço que já usa balanceador próprio sem remover imediatamente o caminho existente. A aplicação pode receber uma nova conexão enquanto a equipe verifica o endpoint antes de mudar o tráfego dos clientes.
Um roteiro de validação pode conferir a criação da rota, a saúde dos destinos, uma requisição autenticada e as métricas da aplicação. Também é necessário confirmar que o teste partiu de uma rede com acesso ao balanceador: um gateway interno não deve responder como um endpoint público.
A documentação distingue o estado da infraestrutura do estado da aplicação. No guia de solução de problemas, uma rota ACTIVE significa que o ingresso foi provisionado; os targets ainda podem estar sem saúde. Porta incorreta, resposta inesperada e timeout no health check são verificações separadas.
O mesmo guia diferencia a identidade que chama a API da função de infraestrutura assumida pelo ECS. Uma falha em iam:PassRole, por exemplo, não é resolvida simplesmente concedendo mais permissões à função que provisiona recursos. A mensagem e a operação recusada determinam qual identidade precisa ser examinada.
Recursos gerenciados não devem ser alterados à margem do fluxo
Embora ALBs e grupos de segurança apareçam na conta do cliente, a documentação alerta que o ECS não repara automaticamente alterações ou exclusões feitas diretamente nos recursos gerenciados. Uma intervenção manual pode interromper tráfego e prejudicar atualizações ou limpeza posterior.
Esse limite importa para equipes que já têm automações de inventário, correção ou remoção de infraestrutura. Antes de tratá-los como recursos independentes, é preciso reconhecer a gestão pelo Gateway e usar as operações suportadas para a configuração correspondente.
O Lambda Web Functions cobre outro modelo de execução. O anúncio do ECS mantém a aplicação no ecossistema de serviços em contêineres e automatiza seu ingresso; não transforma esses serviços em funções Lambda.
Disponibilidade e cobrança
Sem tarifa adicional pelo Gateway não significa arquitetura gratuita. A página de preços do Amazon ECS deve ser considerada junto aos preços dos recursos utilizados, incluindo balanceamento, observabilidade e transferência de dados conforme a configuração e a região.
Para empresas brasileiras, a região escolhida continua relevante para custo, localização da infraestrutura e conexão com usuários e sistemas existentes. O anúncio inclui as regiões comerciais do ECS, com suporte a EC2, Fargate e ECS Managed Instances em awsvpc. A quantidade de recursos provisionados e as cotas aplicáveis permanecem parte da configuração de cada implantação.