A Northflank ampliou neste sábado, 31 de outubro, as medidas de resposta a um incidente de segurança após clientes relatarem uso não autorizado de chaves de IA armazenadas na plataforma. A empresa orienta tratar as variáveis de ambiente como comprometidas, revogar credenciais nos serviços que as emitiram e verificar consumo e cobranças fora do esperado.
As atualizações de sábado liberaram rotação de segredos para MySQL, Redis e MinIO. O incidente havia sido divulgado na sexta-feira, 30, depois de um alerta da Wiz. Na consulta ao histórico oficial da Northflank, o caso continuava identificado e em investigação, sem comunicado de encerramento.
Credenciais de outros serviços entram no alcance do alerta
A Northflank hospeda aplicações, contêineres, bancos de dados e cargas de IA. Sua página de segurança descreve tanto a plataforma gerenciada quanto a opção de executar cargas na infraestrutura de nuvem do próprio cliente. O site também passou a exibir um aviso sobre o incidente e a orientação de trocar credenciais definidas pelos usuários.
Variáveis de ambiente fornecem às aplicações configurações e acessos necessários para funcionar. Podem conter senhas de banco, tokens de autenticação e chaves de provedores de IA ou de nuvem. O comprometimento de um valor desses pode permitir operações em outro serviço, conforme as permissões concedidas à credencial.
O BleepingComputer noticiou o caso em 31 de outubro e destacou os relatos de clientes sobre uso indevido de chaves de IA. A publicação informou que a Northflank ainda não havia divulgado o método de acesso dos invasores, a quantidade de clientes afetados ou a extensão do abuso de outros tipos de credencial.
A orientação preventiva é mais ampla que os relatos já tornados públicos: a empresa pede que todos os segredos armazenados sejam tratados como potencialmente expostos. Isso inclui os associados às cargas de trabalho, aos grupos de segredos e aos segredos globais. Não foi publicado um inventário individualizado dos valores acessados em cada conta.
A resposta avançou entre sexta-feira e sábado
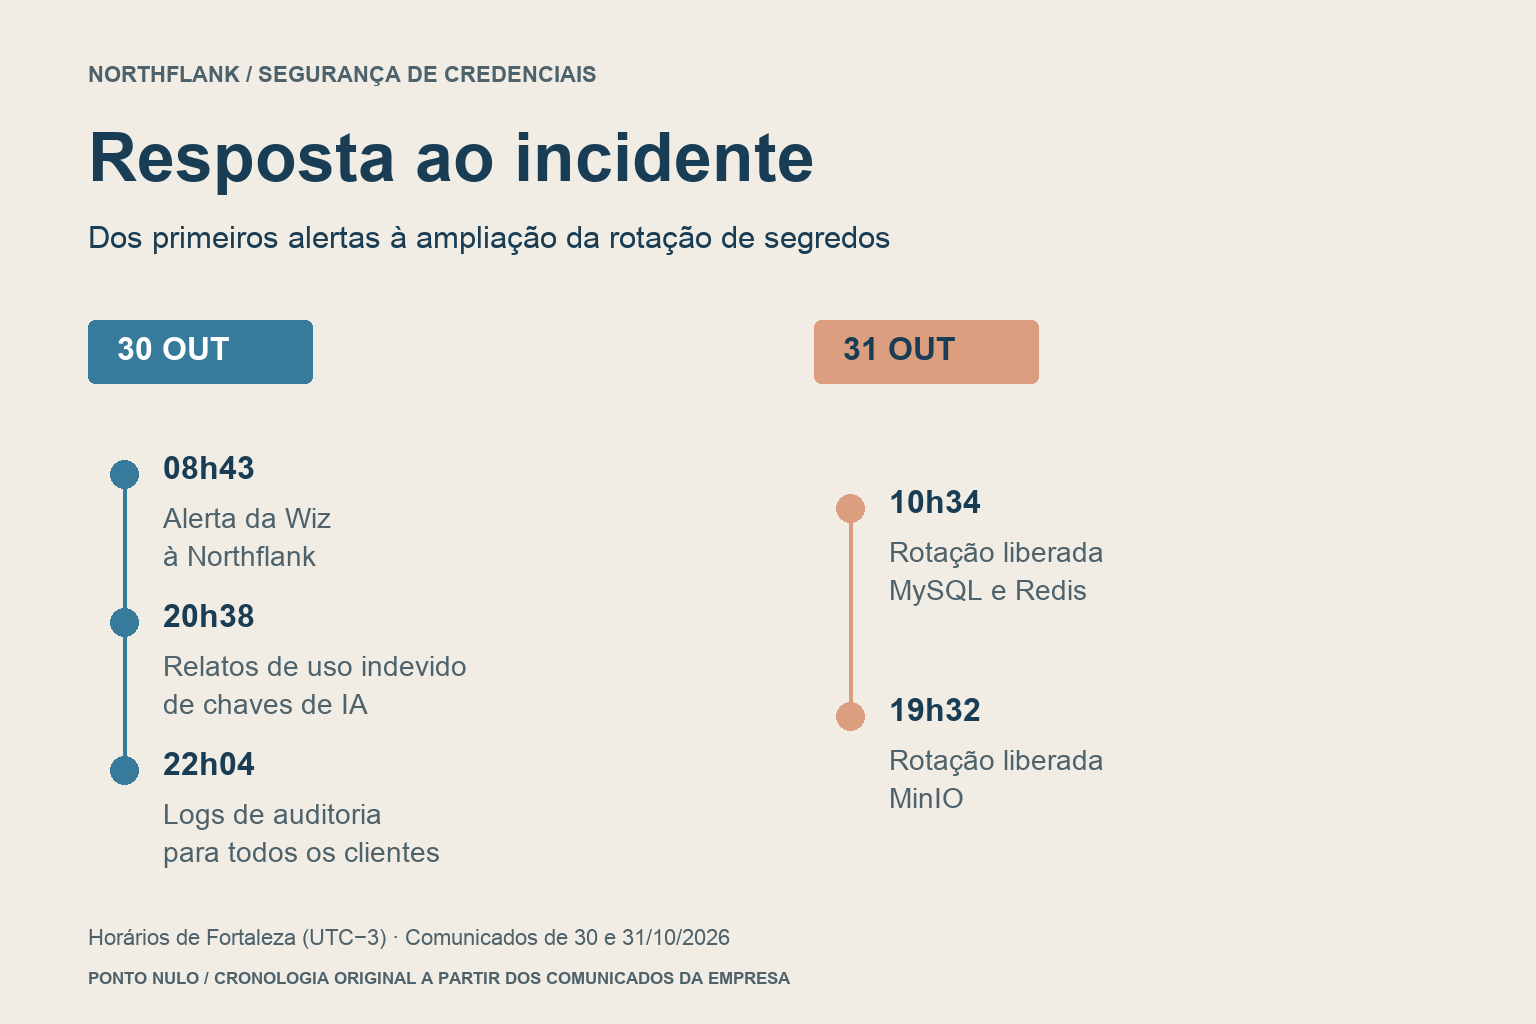
O registro público mostra correções de política de rede, apoio da equipe de resposta da Wiz e liberação progressiva dos recursos de rotação. Os principais horários abaixo foram convertidos de UTC para America/Fortaleza, UTC−3.
| Data e horário em Fortaleza | Atualização publicada |
|---|---|
| 30/10, 08h43 | Alerta da Wiz recebido pela Northflank |
| 30/10, 20h38 | Relatos de uso não autorizado de chaves de IA |
| 30/10, 22h04 | Logs de auditoria disponíveis para todos os clientes, incluindo contas gratuitas |
| 31/10, 10h34 | Rotação de segredos de MySQL e Redis liberada para todos os clientes |
| 31/10, 19h32 | Rotação de segredos de MinIO liberada para todos os clientes |
Os logs permitem aos clientes examinar a atividade disponível na plataforma. A investigação do consumo de modelos também depende dos registros do provedor de IA, onde as chamadas e a cobrança correspondente são contabilizadas. O aviso orienta comunicar movimentações suspeitas tanto à Northflank quanto ao serviço que emitiu a chave.
A rotação dos bancos tem etapas e efeitos diferentes
A documentação de rotação de segredos de addons, consultada em 31 de outubro, distingue os procedimentos conforme o banco. No MySQL, as senhas antigas permanecem válidas até a finalização da rotação. A modalidade completa também troca senhas internas e reinicia o addon durante a rotação e sua finalização.
Para Redis, o procedimento descrito é de uma etapa, com reinício completo: as credenciais anteriores são revogadas e os clientes precisam se reconectar usando a nova senha. A documentação informa ainda que é necessário fazer o redeploy dos serviços vinculados e que Redis sem persistência não é suportado por esse procedimento.
Esses mecanismos tratam dos segredos dos addons. Uma chave fornecida pelo cliente para acessar um provedor externo de IA precisa ser invalidada no emissor e substituída nas aplicações que a utilizam, conforme o aviso do incidente. Atualizar o valor de uma variável não desativa, por si só, a credencial anterior naquele outro serviço.
Wiz relaciona os casos ao mercado de acesso roubado a modelos
No relatório “Black October” para plataformas de desenvolvimento de IA, publicado em 30 de outubro, a Wiz reuniu ao menos nove divulgações de incidentes durante o mês, incluindo a Northflank. A empresa identifica um padrão de interesse em variáveis de ambiente que dão acesso a modelos.
Esse uso de credenciais roubadas para executar IA por conta de outra organização é chamado de LLMJacking. Além do acesso ao serviço, ele pode gerar consumo não autorizado ou alimentar revenda clandestina. A Wiz identificou uso de chaves comprometidas em infraestrutura de revenda, sem estabelecer a relação dos operadores desses serviços com as invasões iniciais.
Segundo a Wiz, não há uma vulnerabilidade ou dependência única ligando os casos. O relatório reúne incidentes que ainda estão sendo analisados e cujas causas técnicas nem sempre foram divulgadas.
Até a atualização das 19h32 de sábado, a Northflank mantinha a orientação de rotacionar os segredos e desabilitar a exposição pública de addons onde estivesse habilitada. A ampliação dos recursos para MinIO foi a última medida publicada no histórico consultado; o incidente permanecia aberto.