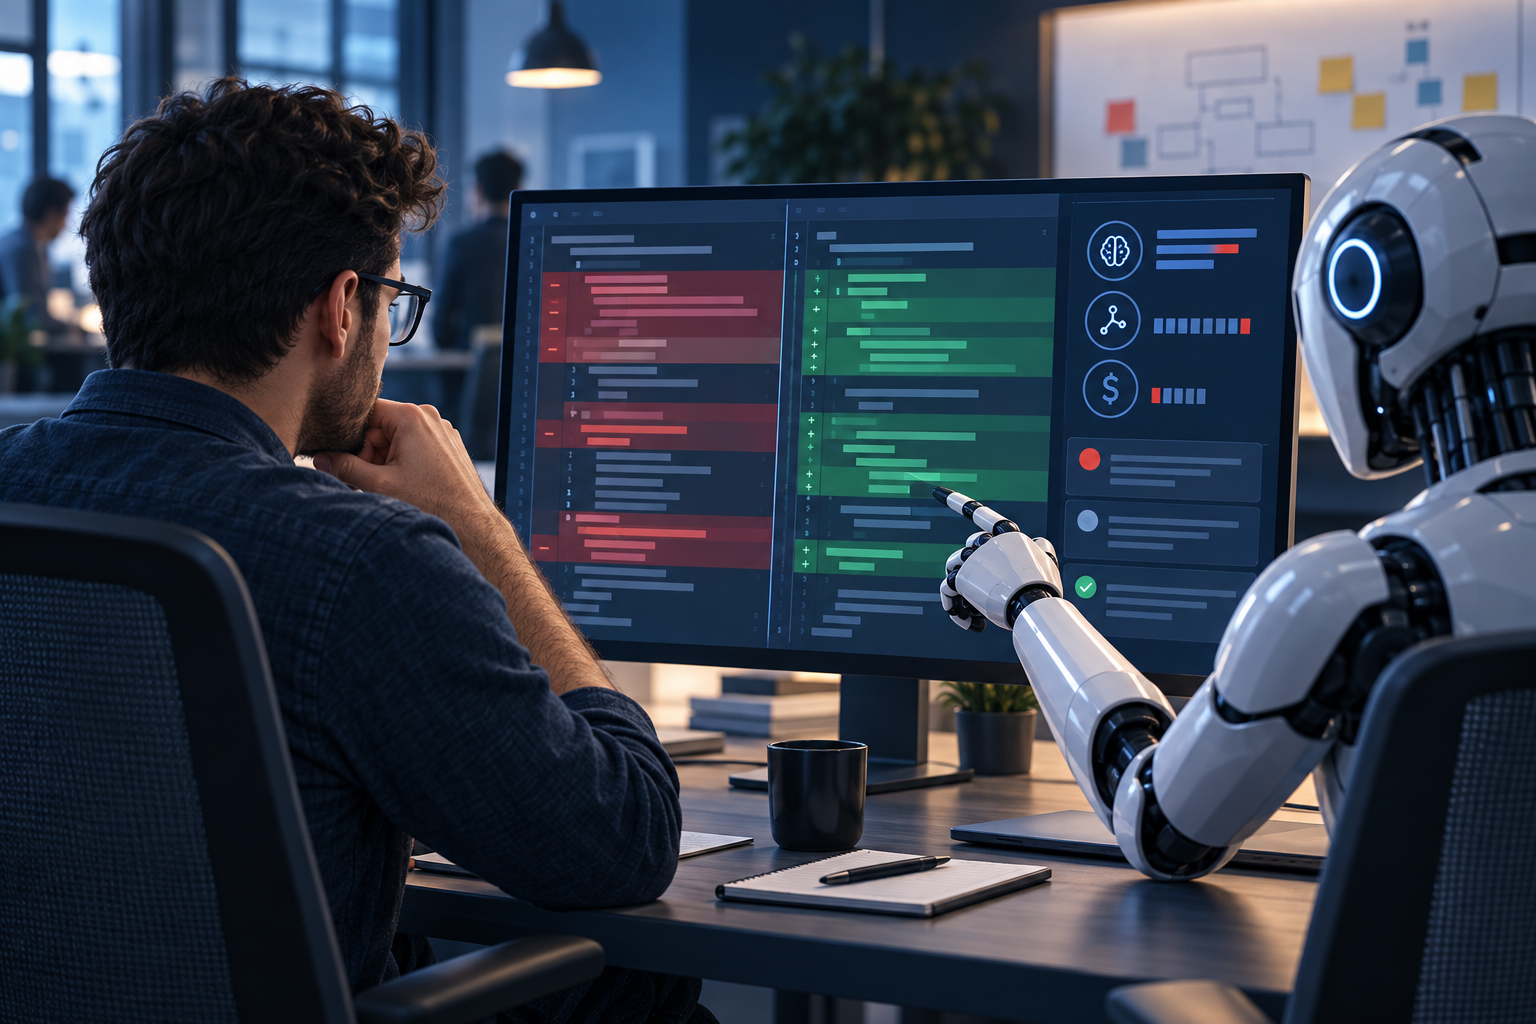
Code review com IA pode acelerar revisão, encontrar padrões repetitivos e lembrar regras que a equipe esquece. Também pode gerar comentários rasos, falsos positivos e custo invisível quando usado do mesmo jeito para qualquer pull request. A questão prática não é decidir se IA revisa código, mas quando ela entra, com qual profundidade e quem responde pelo resultado.
O GitHub publicou em 25 de junho uma atualização de analysis depth e eficiência no Copilot code review. A empresa diz que organizações no preview de profundidade Medium podem definir padrão organizacional e ver atribuição do nível usado no comentário de overview. Também afirma que o uso de ferramentas de exploração como grep, rg, glob e view reduziu custos em cerca de 20% mantendo o padrão de qualidade observado em avaliações internas.
A documentação do Copilot code review deixa claro que a ferramenta comenta, sugere mudanças e pode ser configurada para diferentes níveis de esforço. Por padrão, comentários de IA não substituem aprovação humana. Esse detalhe é importante: revisão assistida não é transferência automática de responsabilidade.
Profundidade deve seguir risco
Nem todo pull request merece a mesma análise. Mudança em documentação, ajuste de texto ou refatoração pequena pode receber uma revisão leve, rápida e barata. Alteração em autenticação, autorização, faturamento, migração de dados, concorrência ou integração entre serviços precisa de análise mais profunda e revisão humana cuidadosa.
Quando code review com IA usa sempre o nível mais alto, o time paga caro e acostuma a ignorar parte dos comentários. Quando usa sempre o nível mais baixo, perde justamente os casos em que uma leitura mais longa faria diferença. A calibragem deve seguir criticidade, área afetada, tamanho do diff, histórico de incidentes e maturidade dos testes.
Contexto melhora mais que prompt genérico
Uma revisão boa depende de contexto. O Copilot documenta leitura de instruções como .github/copilot-instructions.md, AGENTS.md e arquivos específicos de instrução. Em termos práticos, isso significa que a equipe deve escrever suas regras onde a ferramenta consegue ler: padrões de arquitetura, convenções de erro, política de testes, uso de transações, estilo de API e partes que exigem atenção especial.
Sem esse contexto, a IA tende a aplicar conselhos genéricos. Pode sugerir abstração onde o projeto prefere simplicidade, reclamar de padrão intencional ou deixar passar uma regra local importante. O post sobre evals para prompts entra aqui: se a revisão automatizada é parte do fluxo, ela também precisa ser avaliada com exemplos reais de bons e maus comentários.
Custo precisa aparecer no processo
Revisão de IA consome recursos. Em ferramentas comerciais, isso pode virar créditos, chamadas de modelo, tempo de fila ou limite por usuário. Mesmo quando o custo financeiro parece pequeno, há custo de atenção: comentário ruim precisa ser lido, descartado e explicado.
O texto sobre controle de custos de IA vale para revisão também. Defina quando rodar automaticamente, quando pedir sob demanda e quando exigir nível maior. Uma regra simples pode ser: revisão leve em PRs pequenos, revisão profunda em áreas críticas e revisão humana obrigatória quando há mudança de contrato, segurança ou dados persistentes.
Dono da revisão continua humano
IA pode apontar um bug real, mas não entende todas as prioridades do produto. Pode sugerir mudança correta tecnicamente e errada para o prazo. Pode deixar passar impacto operacional que só aparece em produção. Por isso, alguém precisa ser dono da revisão: aceitar, rejeitar, pedir teste, pedir explicação ou transformar comentário em follow-up.
Também é perigoso usar IA para aprovar mudanças sem trilha clara. Se a organização permitir aprovações automatizadas, elas devem ter escopo restrito, regra documentada e fallback humano. Em áreas críticas, o papel mais seguro da IA é ampliar cobertura de leitura, não encerrar governança.
Um fluxo prático
Comece com três níveis de uso. No nível básico, IA revisa PRs pequenos e aponta inconsistências óbvias. No nível intermediário, IA lê com mais contexto e ajuda em mudanças de aplicação normal. No nível crítico, IA é só uma camada adicional ao lado de revisão humana, teste específico e checklist de risco.
Depois, meça qualidade. Quantos comentários viraram mudança útil? Quantos foram ruído? Quais tipos de bug a ferramenta encontra bem? Em quais áreas ela erra com frequência? Sem essa medição, a equipe só sabe que a IA está falando mais, não que está revisando melhor.
Code review com IA funciona melhor quando é tratado como ferramenta de engenharia, não como autoridade. Profundidade segue risco, custo aparece no processo, contexto fica versionado e a decisão final tem dono. Esse desenho mantém o ganho de velocidade sem transformar revisão em uma fila automática de palpites.
