A OpenAI apresentou em 5 de novembro o GPT-6 Cyber, modelo de pesquisa de segurança disponibilizado inicialmente a organizações selecionadas no Daybreak Red. A liberação não é geral para assinantes do ChatGPT nem automática para todos os participantes do programa.
O anúncio da OpenAI destaca avanços em avaliações de exploração e de cumprimento de escopo. Os resultados vêm de testes em ambientes definidos.
Neste artigo
Um modelo especializado, com classificação de capacidade Critical
O system card do GPT-6 Cyber descreve uma variante do GPT-6 Astra com treinamento adicional para tarefas de cibersegurança. Entre os trabalhos avaliados estão descoberta de falhas, desenvolvimento de provas de exploração e testes de aplicações web. A finalidade declarada é atender pesquisa autorizada com controles de acesso e de uso.
A OpenAI classifica sua capacidade de cibersegurança como Critical no Preparedness Framework, o mesmo enquadramento atribuído ao GPT-6 Astra. O termo se refere à avaliação de capacidade do modelo dentro desse sistema. Não é uma nota CVSS, classificação de uma vulnerabilidade específica ou comprovação de que qualquer alvo possa ser comprometido.
O que os testes publicados demonstram
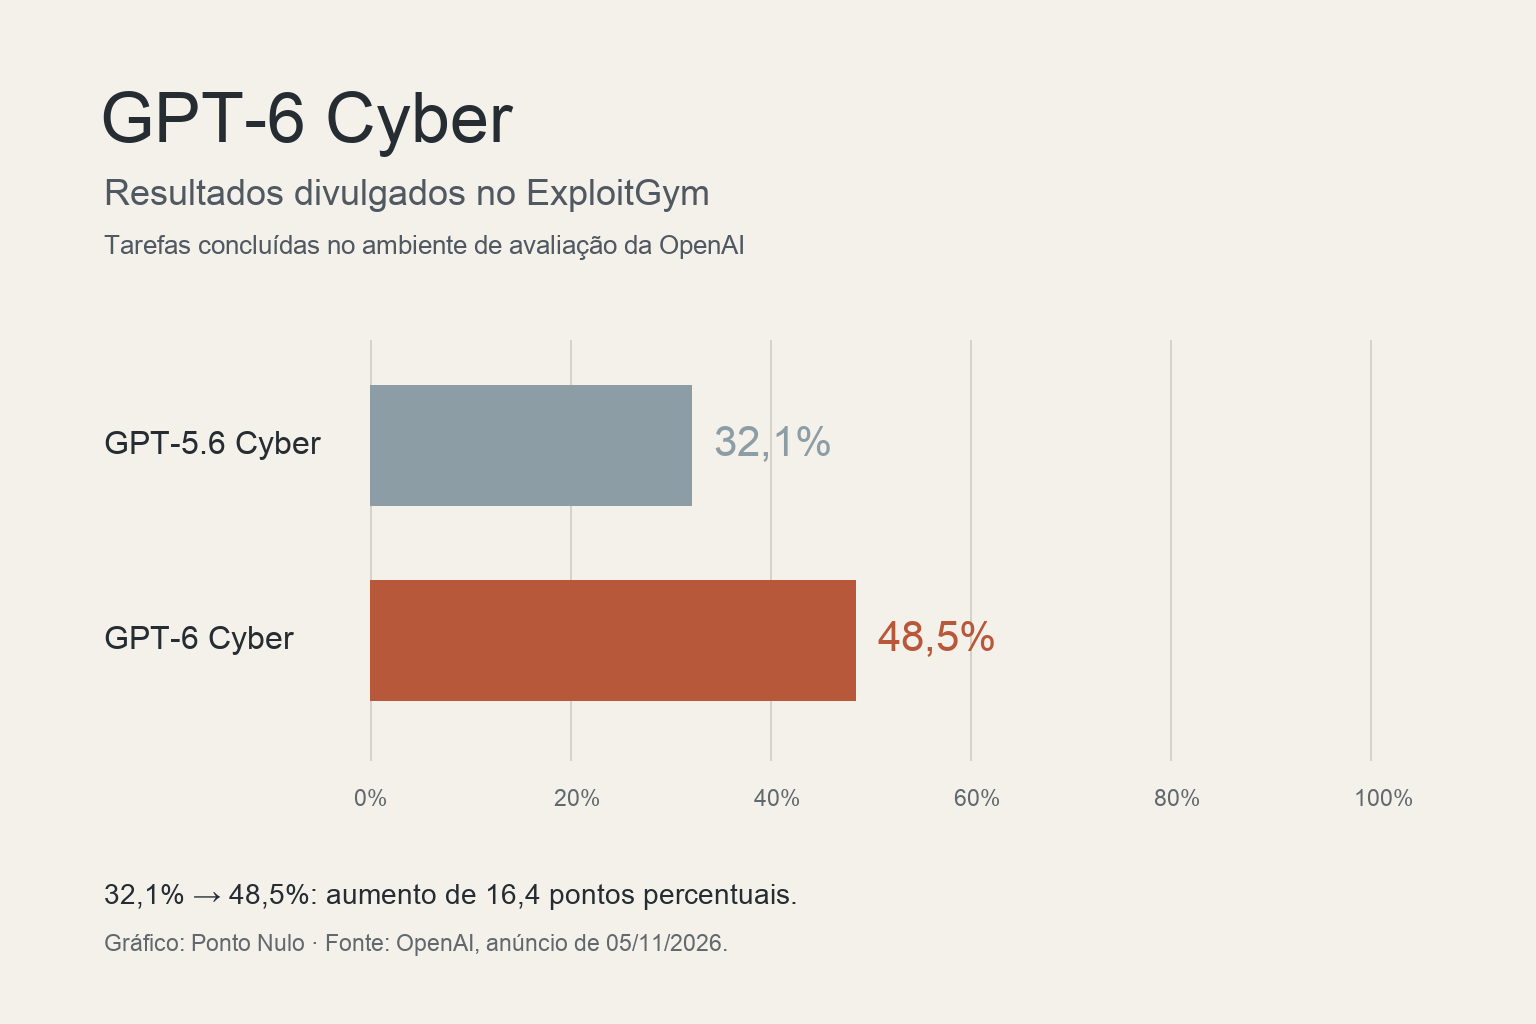
No ExploitGym, o resultado divulgado passou de 32,1% no GPT-5.6 Cyber para 48,5% no GPT-6 Cyber. O teste apresenta vulnerabilidades especificadas e mede a realização da tarefa no ambiente de avaliação. A diferença é de 16,4 pontos percentuais; o aumento relativo é de aproximadamente 51%, porque os 16,4 pontos são comparados à base de 32,1.
As duas formas de apresentar a evolução descrevem os mesmos resultados, mas respondem a perguntas diferentes. Pontos percentuais mostram a distância entre as taxas. Variação relativa mostra o quanto o resultado novo cresceu em relação ao anterior. Nenhuma delas significa que o modelo consegue invadir 48,5% das redes existentes.
A pesquisa no Linux separa falha, exploração e correção
O trabalho no kernel, descrito pela OpenAI em A thousand fewer paths to root em 4 de novembro, dá um exemplo concreto dessa distinção. O sistema reproduziu 1.724 vulnerabilidades e chegou a 948 correções distintas para problemas que permitiam elevação local de privilégios. Esses números representam etapas diferentes do processo, não três contagens intercambiáveis de ataques.
Elevação local de privilégios é o avanço de um acesso já existente para permissões mais altas. Isso difere de obter execução remota inicial em um serviço exposto. Encontrar um caminho até root em uma máquina de teste também não demonstra que o mesmo caminho foi usado contra servidores de terceiros.
A pesquisa foi executada em máquinas virtuais e incluiu verificação de exploração e elaboração de patches. A empresa relata envio de achados e propostas aos mantenedores, em coordenação com parceiros. Uma correção candidata ainda precisa ser revisada e chegar às versões distribuídas para proteger os usuários correspondentes.
Firefox oferece uma confirmação externa de correções
O aviso MFSA 2026-118 da Mozilla, publicado em 27 de outubro, lista o Firefox 159 como versão corrigida e atribui diversos achados ao OpenAI Codex Security, identificado como kylebot. O documento descreve falhas em componentes como layout, DOM e motor JavaScript, com seus respectivos impactos.
As correções listadas pela Mozilla antecedem o anúncio comercial do modelo. O aviso identifica os problemas e a versão corrigida individualmente; uma contagem agregada de pesquisa não substitui essa identificação por versão.
Quanto custa o uso pela API
A página oficial do modelo informa preços padrão de contexto curto de US$ 20 por milhão de tokens de entrada e US$ 100 por milhão de tokens de saída. São unidades de processamento de texto; não se trata de um preço fixo por consulta. Cache e outras condições têm valores próprios na tabela.
Na cotação de venda de R$ 5,4621 por dólar, divulgada pelo Banco Central em 5 de novembro e consultada em 6 de novembro às 11h35 de Fortaleza, os valores equivalem aproximadamente a R$ 109,24 de entrada e R$ 546,21 de saída por milhão de tokens. A conversão é uma estimativa, não preço oficial brasileiro; não inclui impostos, IOF nem condições do meio de pagamento.
Controles de acesso também fazem parte da implantação
O system card relaciona o acesso à verificação de identidade, autenticação multifator, login único e restrição dos IPs de acesso à API. A OpenAI também descreve monitoramento para conferir se as ações do agente correspondem à autorização dada e mecanismos voltados a atividades de alto risco contra sistemas críticos.
Para clientes de API com Zero Data Retention, o documento estabelece requisitos de Private Safety Processing. Nesse mecanismo, registros criptografados permanecem no armazenamento do cliente por 30 dias para revisão automatizada. A condição de retenção é parte da modalidade contratada; aprovação no programa não equivale, por si só, a ausência de retenção.
Quem terá acesso ao GPT-6 Cyber
O guia atual do Daybreak distingue Blue e Red. O primeiro oferece condições específicas para fluxos defensivos em modelos de uso geral; o segundo atende trabalhos avançados autorizados e acesso a modelos Cyber. A aprovação para Red não libera automaticamente todos os modelos especializados.
No lançamento, GPT-6 Cyber exige aprovação específica, mesmo para organizações já habilitadas no Daybreak Red. O acesso ocorre pela API e pelo Codex, dentro da organização, do workspace ou do projeto aprovado. Habilitar um controle na interface ou escolher um nível de acesso em uma requisição não substitui essa aprovação.
O mesmo guia informa que a candidatura individual não concede Daybreak Red: essa modalidade é destinada a organizações empresariais aprovadas, ressalvadas exceções já existentes. Pessoas físicas podem solicitar Blue, sujeito à análise e aos requisitos correspondentes. O programa também não autoriza revender o acesso ou estendê-lo a clientes e usuários externos.
A liberação inicial do GPT-6 Cyber permanece limitada às organizações selecionadas. A OpenAI anuncia expansão progressiva para outros clientes Red, sem estabelecer no comunicado uma data única de acesso geral.
