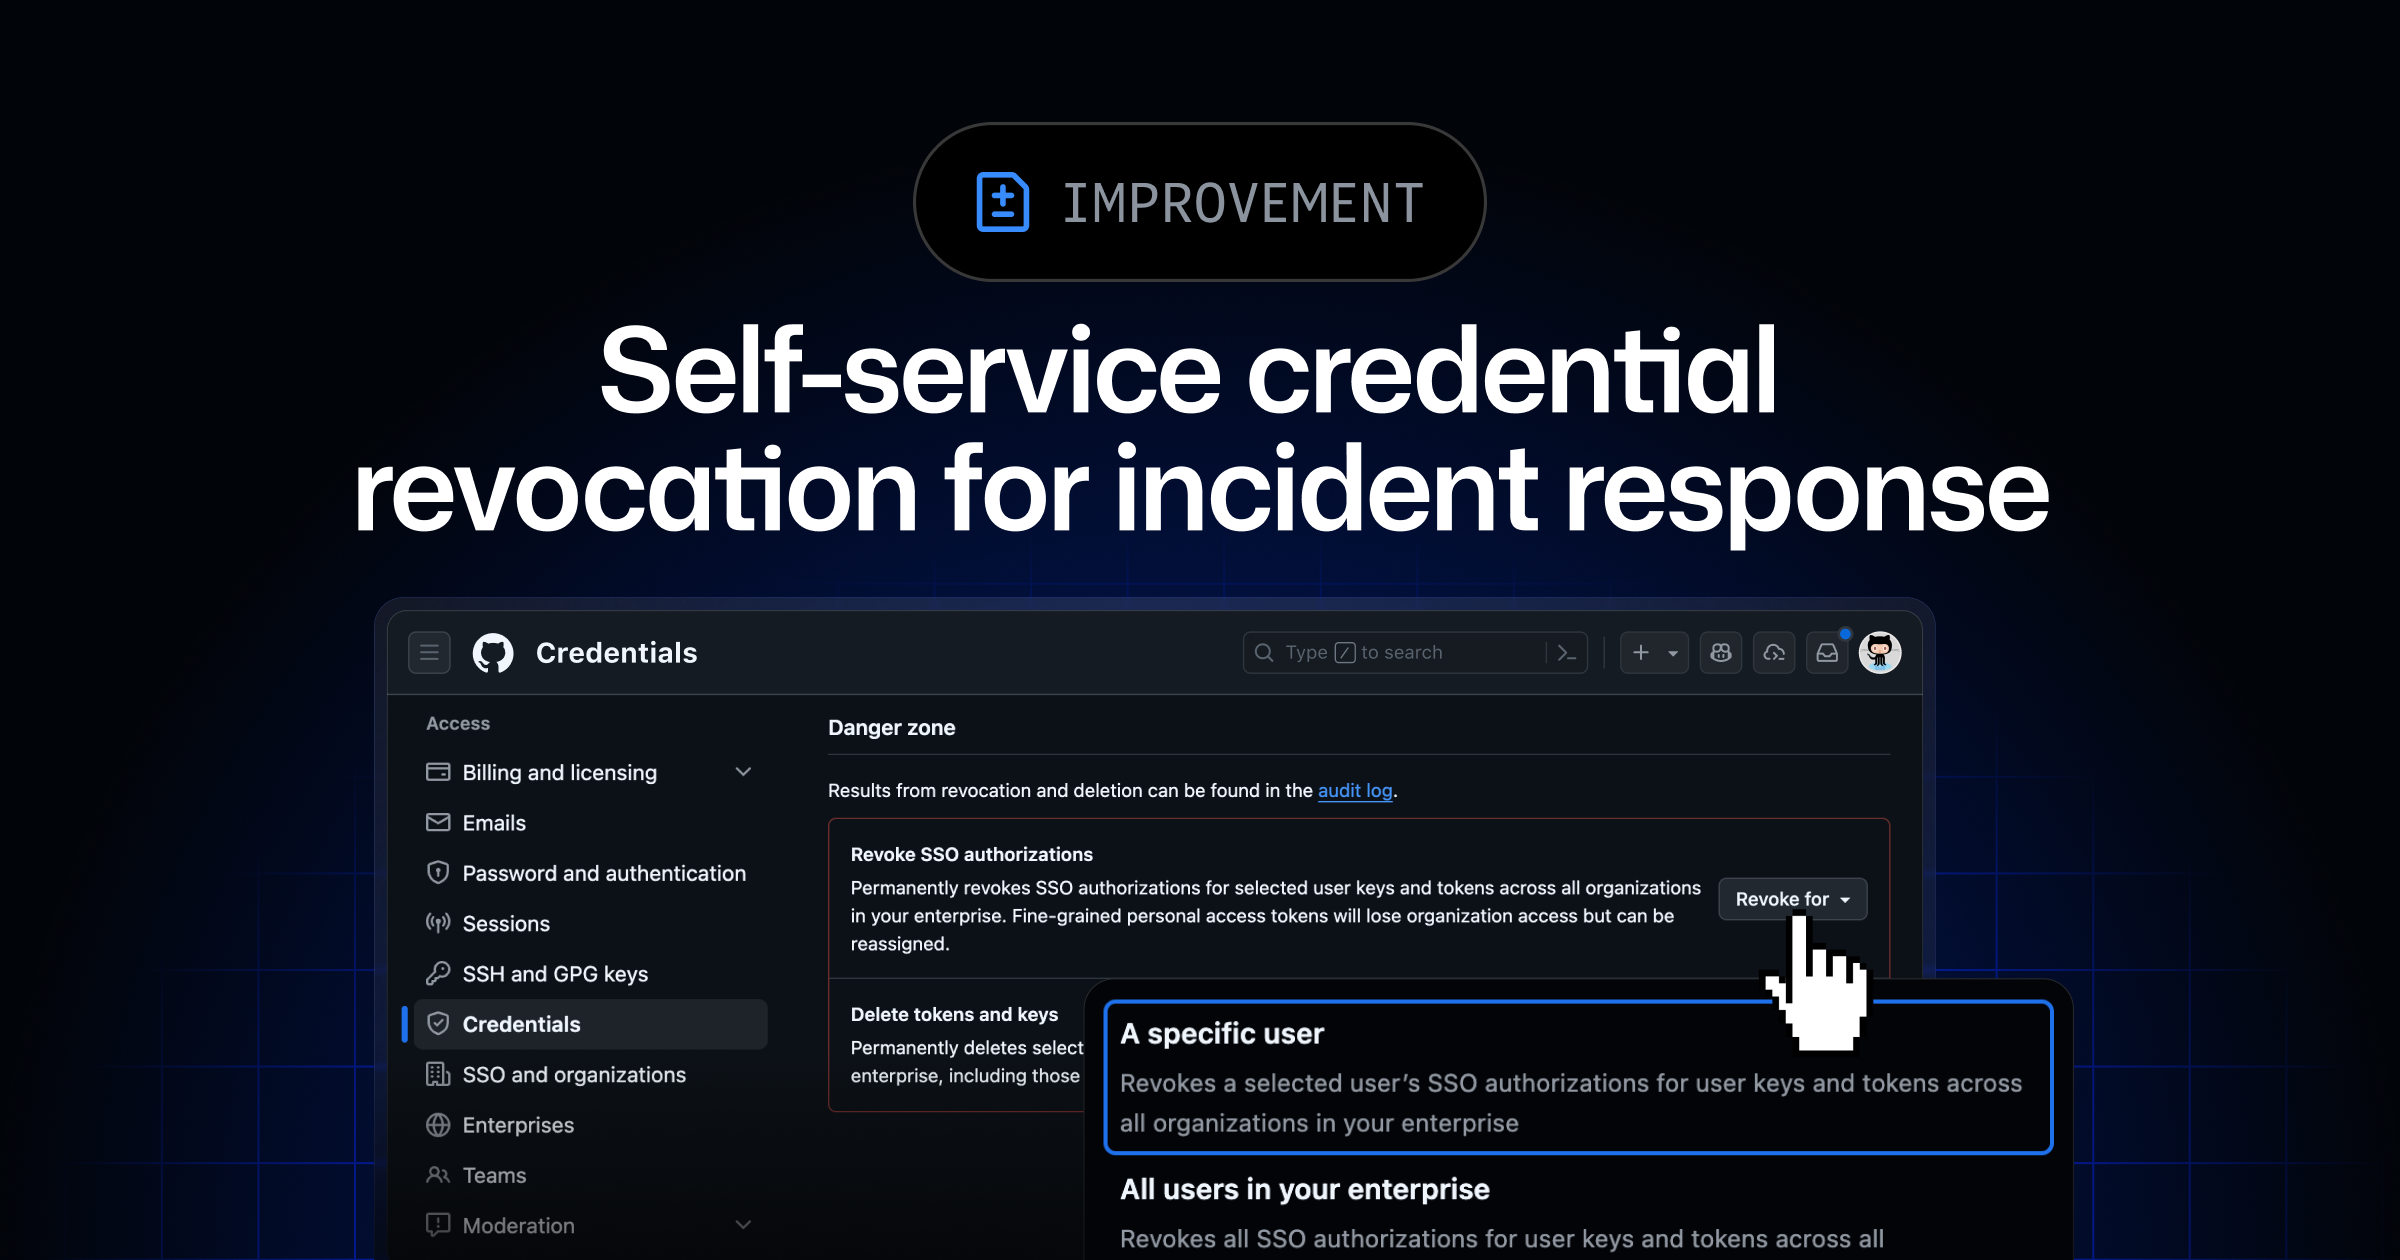
O GitHub anunciou em 24 de junho novos controles de emergência para resposta a incidentes envolvendo contas comprometidas ou credenciais roubadas. A nota oficial diz que GitHub revoga credenciais em massa a partir de ações self-service para enterprise owners e pessoas com a permissão fine-grained Manage enterprise credentials.
O objetivo é reduzir o tempo entre suspeita e contenção. Em vez de depender apenas de tickets de suporte ou ações manuais espalhadas, uma organização pode acionar medidas amplas para um usuário específico ou para todos os usuários do enterprise, dependendo do caso. Em incidentes reais, minutos importam porque tokens, chaves SSH e autorizações OAuth podem continuar permitindo acesso mesmo depois de uma senha ter sido trocada.
A GitHub lista três frentes: revogar autorizações SSO de credenciais de usuário no enterprise, excluir tokens e chaves SSH em contas Enterprise Managed Users, e listar ou revogar autorizações SSO de credenciais em uma organização específica por API REST. A documentação de Organizations API também descreve endpoints de credential authorizations para listar e revogar autorizações SAML SSO em organizações.
Revogação é contenção, não investigação
Quando GitHub revoga credenciais durante um incidente, a ação serve para cortar caminhos de acesso. Ela não responde sozinha quem comprometeu a conta, quais repositórios foram lidos, quais workflows rodaram ou se algum segredo foi exfiltrado. Esses pontos continuam dependendo de audit log, logs de CI, registros de provedores externos e inventário de credenciais.
Por isso, a operação precisa estar no plano de resposta. Se a empresa descobre durante a crise quem tem permissão para acionar a revogação, a ferramenta chega tarde. O desenho mínimo envolve responsáveis, canal de aprovação, critérios para acionar a medida, comunicação interna e leitura posterior dos impactos.
O que pode quebrar depois do corte
Revogar credenciais em massa melhora contenção, mas pode interromper integrações legítimas. Um token usado por automação antiga, uma chave SSH de deploy ou uma autorização OAuth esquecida podem estar sustentando um processo crítico. Isso não significa evitar a revogação; significa mapear dependências antes da crise.
O texto sobre falha do GitHub em 17 de agosto ajuda a lembrar que GitHub não é apenas hospedagem de código. Para muitos times, ele aciona build, deploy, releases, pacotes, revisão e gestão operacional. Uma ação de segurança pode afetar todos esses pontos se o inventário estiver ruim.
Como preparar a organização
O caminho prático começa por separar contas humanas, contas gerenciadas, GitHub Apps, deploy keys e integrações antigas. Cada classe deve ter dono, escopo, expiração quando possível e motivo de existência. Credencial sem dono vira risco porque ninguém sabe se pode ser removida em emergência.
Depois, é preciso testar o procedimento em uma janela controlada. A empresa não precisa simular um vazamento completo para validar o fluxo. Ela pode escolher uma conta de teste, registrar quais autorizações aparecem, executar uma revogação limitada e confirmar como os logs ficam. Esse tipo de ensaio reduz improviso quando houver incidente real.
Em empresas com várias organizações, também vale definir se a contenção começa por usuário, por organização ou pelo enterprise inteiro. A matriz deve ligar sintoma, escopo e efeito esperado. Isso evita cortar automações críticas sem necessidade e, ao mesmo tempo, impede que uma credencial suspeita continue válida por excesso de cautela.
Prevenção continua sendo a primeira camada
O post sobre gerenciadores de senha e autenticação forte cobre a parte preventiva: senhas únicas, 2FA, chaves de segurança e menor privilégio reduzem a chance de comprometimento. A revogação em massa entra quando essa camada falha ou quando há suspeita suficiente para conter acesso antes de concluir a investigação.
GitHub revoga credenciais com mais autonomia para enterprises, e o resultado depende de preparo operacional. A decisão de cortar acesso precisa definir responsável, escopo, comunicação interna e readback para confirmar quais sistemas voltaram a um estado confiável.