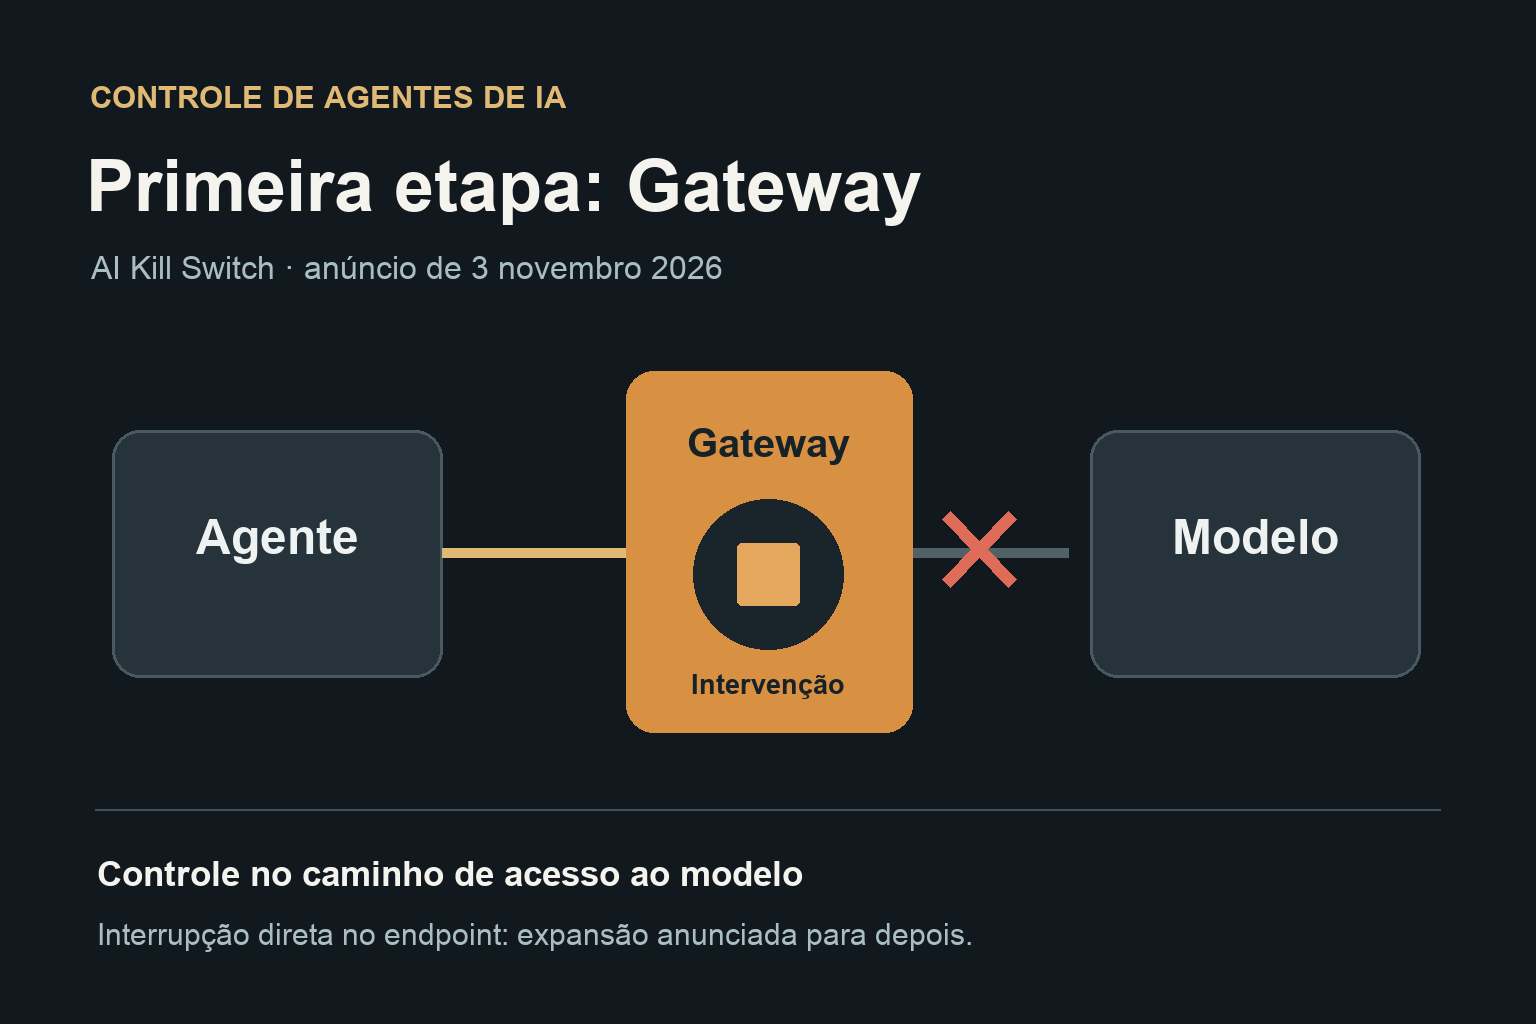
A CrowdStrike anunciou em 3 de novembro de 2026 o AI Kill Switch, um controle do Falcon Guardian para que administradores intervenham quando um agente de inteligência artificial sai do comportamento autorizado. Apresentado durante o Fal.Con Europe, em Barcelona, o recurso começa pelo Gateway; a capacidade de interrupção diretamente no endpoint foi indicada para uma etapa posterior.
O comunicado do lançamento descreve um conjunto de ações para interromper a atividade, impedir novas execuções e restringir acesso à rede corporativa. A disponibilidade precisa ser lida junto do ponto em que o controle atua: bloquear o caminho de acesso a modelos não é o mesmo que encerrar qualquer processo de IA em qualquer computador.
A primeira etapa atua no Gateway
Um gateway de IA é um intermediário entre aplicações e serviços de modelos. Quando esse tráfego passa pelo intermediário, ele pode ser submetido a políticas de acesso e inspeção. O controle depende, portanto, de a atividade estar no caminho coberto pela integração.
Na página do Falcon Guardian, consultada em 3 de novembro, a função disponível é descrita de forma mais específica: cortar o acesso a modelos e provedores designados por meio das políticas do gateway. O controle por tipo de agente nesse intermediário também aparece como uma entrega futura.
No anúncio do AI Kill Switch, a CrowdStrike apresenta a intervenção como uma decisão de um administrador autorizado, com registro em trilha de auditoria. A empresa também descreve políticas para impedir que o agente volte a executar. A implementação inicial pelo Gateway e a expansão futura ao endpoint aparecem explicitamente no material de lançamento.
Essa diferença é relevante em ambientes com várias formas de execução. Uma rotina que depende de um modelo remoto acessado pelo gateway pode perder essa comunicação quando bloqueada. Um processo que usa um modelo local e continua operando sem passar pelo intermediário exige outro ponto de controle. O anúncio não demonstra que a primeira etapa cubra indistintamente os dois cenários.
Os componentes têm disponibilidades diferentes
No comunicado complementar sobre o Falcon Guardian, a fabricante separa os mecanismos de inspeção e as etapas de entrega. A diferença entre eles importa para quem precisa avaliar o alcance anunciado.
| Componente | Alcance descrito pela CrowdStrike em 3/11 |
|---|---|
| AI Kill Switch | Bloqueio de acesso a modelos e provedores pelo Gateway; controle por tipo de agente e atuação no endpoint previstos para depois |
| AI Gateway | Disponibilidade geral; centralização e inspeção de tráfego de IA |
| Hooks de agentes | Aplicação de políticas em pontos de integração dos agentes |
| Inspeção de rede no endpoint | Disponibilidade geral no Windows; acesso antecipado no Mac |
Os hooks são pontos em que um programa permite executar uma verificação durante seu funcionamento. Já a inspeção de rede observa comunicações que entram e saem do equipamento. A lista de integrações citada pela empresa inclui ferramentas de programação e produtividade, mas integração não significa que todas as funções tenham o mesmo alcance em todos os produtos e sistemas.
Os estados informados são os do anúncio da fabricante. O comunicado não oferece uma data definitiva para a entrega da interrupção diretamente no endpoint.
Um agente pode causar problemas sem uma invasão tradicional
Agentes combinam decisões de um modelo com ferramentas que podem consultar dados, editar arquivos ou acionar serviços. O efeito de uma decisão errada depende das permissões e das operações disponíveis. Um erro que ficaria limitado à resposta de um chatbot pode, nesse formato, chegar a um sistema externo.
O projeto de segurança da OWASP descreve a agência excessiva como um risco associado a funcionalidades, permissões ou autonomia além do necessário. O problema pode decorrer tanto de instruções maliciosas quanto de saídas inesperadas e decisões incorretas do próprio sistema.
Uma automação encarregada de organizar arquivos, por exemplo, pode receber permissão para removê-los quando sua tarefa exige apenas leitura. Se tomar uma decisão errada, o dano possível decorre também dessa autorização. O exemplo ilustra a relação entre ferramenta e permissão; não é um incidente atribuído ao Falcon Guardian.
A interrupção em execução atende a uma fase diferente da prevenção. Ela busca cortar a continuidade de uma atividade identificada como indevida. Não equivale, por si só, a aprovar previamente cada ação nem a restaurar o que já foi alterado.
Bloquear uma sequência não desfaz ações anteriores
A documentação da OWASP sobre prompt injection explica como entradas externas podem influenciar o comportamento de uma aplicação baseada em modelos de linguagem. Em um agente, a exposição pode surgir durante a leitura de uma página, um documento ou outro material que a tarefa original mandou consultar.
Se o agente já enviou uma informação a um serviço externo, impedir a próxima chamada não recolhe o dado transmitido. Se uma ferramenta já alterou um registro, a recuperação depende do sistema que recebeu a operação. Essa é uma distinção entre contenção e reversão: parar a sequência reduz a continuidade do problema, enquanto desfazer efeitos exige mecanismos próprios.
Os guardrails colocados antes das ferramentas verificam se uma operação pode começar. A intervenção durante a execução cobre outro momento: interromper a continuidade de uma sequência já iniciada. Para o recurso anunciado pela CrowdStrike, o ponto inicial dessa intervenção é o acesso ao modelo pelo gateway.
Para organizações brasileiras, o anúncio trata de uma capacidade empresarial vinculada ao Falcon Guardian, não de um recurso geral incorporado a todo aplicativo de IA. Os comunicados consultados não apresentam preço específico para o Brasil. Em 3 de novembro, a entrega anunciada começava no Gateway, enquanto a interrupção direta no endpoint permanecia como expansão futura.
